← Volver a open sourcePunto de partida
Identifica sandbox, supervisor fiable y gateway antes de evaluar las afirmaciones de seguridad.
OpenShell explicado: límites de actuación de un agenteOpenShellnvidia/openshell
Leer ahora →01·3 min de lectura·Intención: Aprendizaje
Identifica sandbox, supervisor fiable y gateway antes de evaluar las afirmaciones de seguridad.
OpenShell explicado: límites de actuación de un agenteOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
Prueba el ciclo de vida local sin confundir la instalación del CLI con un agente listo.
Primeros pasos con OpenShell: instalador y sandbox vacíoOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
Planifica el despliegue alrededor del supervisor y la única ruta de salida de la carga.
Desplegar OpenShell: barrera de red, gateway y versionesOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
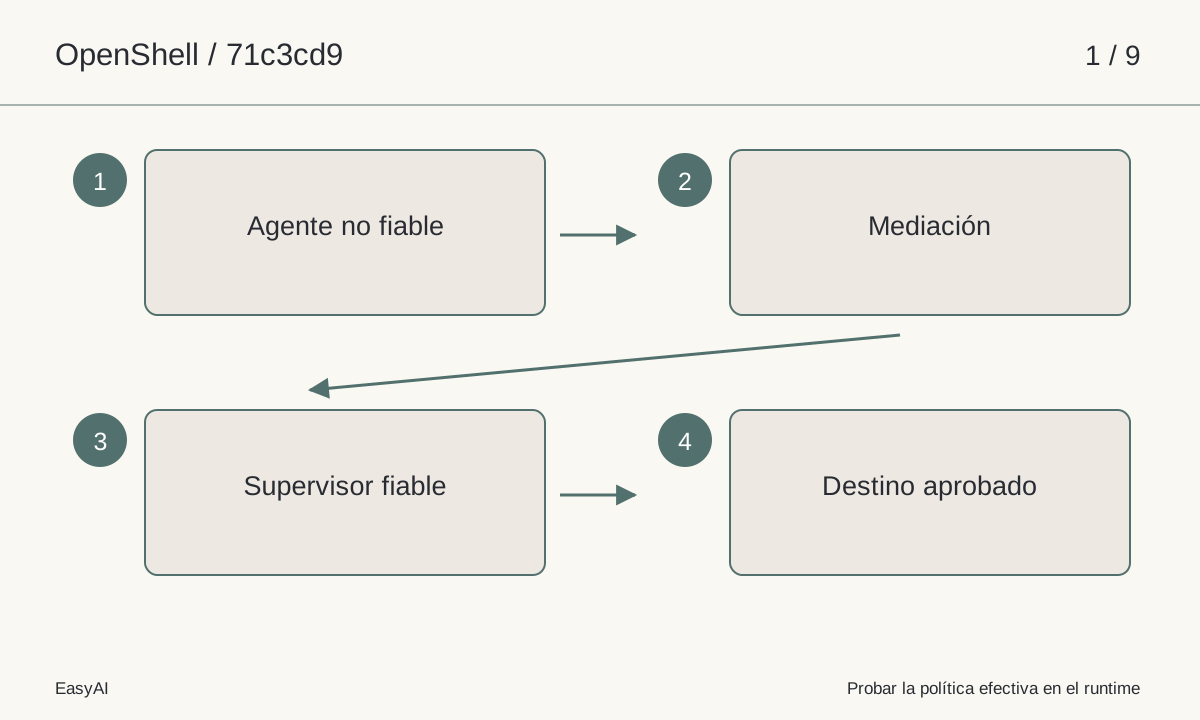
Sigue una consulta DNS o TCP desde el agente hasta el destino autorizado.
Arquitectura de OpenShell: el recorrido de una peticiónOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
Tres puntos de entrada permiten entender el workspace Rust sin confundir módulos con garantías.
Leer el código de OpenShell: actualización, prueba y mediaciónOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
Distingue arranque de sandbox, mediación de red y cargos del proveedor.
Rendimiento y coste de OpenShell: medir el límite usadoOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
Comprueba política efectiva y barrera de red antes de confiar en la carga.
Seguridad operativa de OpenShell: origen de política y credencialesOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
Compara la frontera real con opciones más simples y con operaciones más pesadas.
Elegir OpenShell para aislar agentesOpenShellnvidia/openshell
·3 min de lectura·Intención: Aprendizaje
Convierte los controles descritos en un informe acotado que otro operador pueda revisar.
Piloto de OpenShell con evidencia y reversiónOpenShellnvidia/openshell